
La version On-Premise de Bitrix24 fonctionne dans l'infrastructure de l'entreprise. Vous devez donc protéger les serveurs et le réseau de l'entreprise, ainsi que les appareils des employés. Les outils de protection externes permettent de bloquer les requêtes suspectes, d'analyser les fichiers téléchargés à la recherche de virus, de prévenir les fuites de données de l'entreprise et de détecter les tentatives d'intrusion.
Dans cet article :
Choisir des solutions de protection supplémentaires
Le choix des outils dépend des données de l'entreprise, de la manière dont les employés accèdent à Bitrix24 et des exigences de sécurité. Un spécialiste de la sécurité informatique de l'entreprise ou un partenaire Bitrix24 peut intégrer ces outils à Bitrix24.
Vérifier les requêtes réseau vers Bitrix24 (WAF)
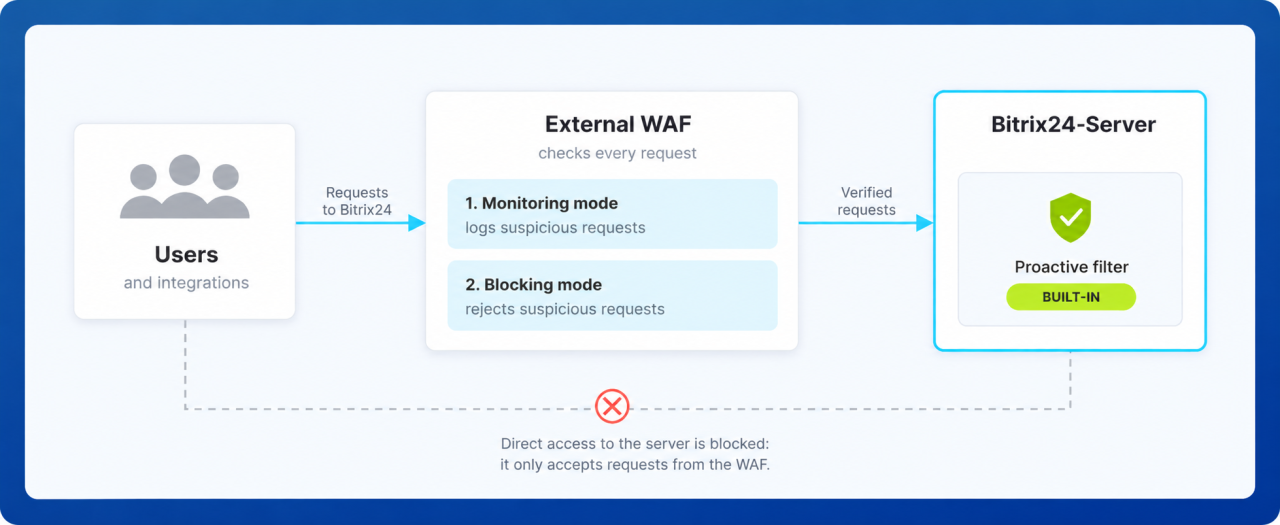
Le pare-feu applicatif web (WAF) vérifie les requêtes adressées à Bitrix24 et rejette les requêtes suspectes avant qu'elles n'atteignent le serveur. Il peut par exemple rejeter une requête qui tente d'injecter du code malveillant via un formulaire sur une page.
Le WAF s'installe en amont des serveurs web : les utilisateurs se connectent au WAF et les serveurs Bitrix24 n'acceptent que ses requêtes. L'architecture de votre installation Bitrix24 peut inclure des serveurs supplémentaires, par exemple Push&Pull pour les messages instantanés. Configurez donc correctement le routage du trafic lors de l'intégration avec le WAF. Tenez également compte des performances du WAF et définissez des exceptions pour les appels vidéo et les autres services de streaming à forte charge.
Ce qu'il faut savoir :
- Commencez en mode de surveillance. Le WAF fonctionne selon deux modes : en mode de surveillance, il enregistre les requêtes suspectes sans les bloquer. En mode de blocage, il les rejette. Vous pourrez ainsi repérer les actions des employés que le pare-feu signale à tort comme dangereuses et configurer des exceptions.
- Configurez des règles pour les formulaires de connexion, la section d'administration, le téléchargement de fichiers et les intégrations. Ces règles doivent protéger ces zones sans bloquer le téléchargement de fichiers, les échanges de données avec les intégrations ni les tâches en arrière-plan.
- Limitez l'accès à la section d'administration. Il est préférable de l'autoriser uniquement depuis le réseau interne de l'entreprise ou via une connexion sécurisée (VPN).
- Conservez les journaux des alertes du WAF. Regroupez-les avec les autres événements de sécurité, par exemple dans un SIEM (voir ci-dessous). Vous faciliterez ainsi l'analyse des incidents.
Vous pouvez utiliser un WAF externe en complément du filtre proactif.
Le filtre proactif est intégré à Bitrix24 et tient compte de son fonctionnement.
Comment configurer le filtre proactif (en anglais)
Si vous ne pouvez pas mettre à jour Bitrix24 immédiatement, le WAF peut repousser une partie des attaques qui exploitent des vulnérabilités connues. La mise à jour reste toutefois nécessaire : le WAF ne corrige pas les vulnérabilités et ne garantit pas une protection totale.
Analyser les fichiers à la recherche de virus
Pour éviter que des fichiers infectés n'atteignent d'autres utilisateurs, installez un antivirus sur le serveur. Il analysera les documents, images et archives que les employés importent dans Bitrix24.
Ce qu'il faut savoir :
- Utilisez un antivirus pour les fichiers téléchargés. L'analyse des archives peut ralentir le système. Vous pouvez donc configurer la profondeur d'analyse et la taille maximale des archives.
- Pour les fichiers de Bitrix24 et les développements spécifiques, contrôlez l'intégrité des fichiers, vérifiez les modifications et planifiez des analyses.
- Créez des exceptions uniquement pour les données techniques. Il peut s'agir, par exemple, de fichiers temporaires (cache) et de journaux. Seul le compte système doit pouvoir créer ou modifier ces données.
Prévenir les fuites de données (DLP)
Un outil de prévention des fuites de données (DLP) aide à empêcher les données sensibles de sortir de l'entreprise. Par exemple, lorsqu'il est intégré à Bitrix24, le DLP peut détecter ou bloquer une tentative d'envoi d'un e-mail contenant la base de données clients vers une adresse personnelle.
Ce qu'il faut savoir :
- Avant de choisir un DLP, déterminez quelles données sont importantes pour l'entreprise et par quels canaux les employés les échangent.
- Selon la solution, le DLP peut contrôler l'envoi d'e-mails, l'enregistrement de fichiers ou l'exportation de données depuis Bitrix24.
- Vous pouvez connecter un DLP de deux façons : via une solution prête à l'emploi proposée par l'éditeur du DLP ou via un développement spécifique réalisé par un partenaire Bitrix24.
Collecter et analyser les événements de sécurité (SIEM)
Une solution de gestion des informations et des événements de sécurité (SIEM) centralise les événements de sécurité provenant des différents services de l'entreprise. Elle permet de détecter plus rapidement une activité suspecte, par exemple de nombreuses tentatives de connexion infructueuses, et facilite l'analyse des incidents.
Données de Bitrix24 à transmettre au SIEM :
- l'historique des événements, dans lequel Bitrix24 enregistre les tentatives de connexion, les actions des utilisateurs et les erreurs système ;
- les journaux du serveur web, qui contiennent des incidents absents de l'historique des événements ;
- les journaux de mise à jour et de sauvegarde, qui aident à détecter des modifications inattendues des fichiers ;
- l'état des tâches en arrière-plan : si une tâche se bloque, l'incident risque de ne pas apparaître dans les alertes.
Pour transmettre ces données au SIEM, configurez des connecteurs. Ces programmes lisent les fichiers journaux et en transmettent le contenu, généralement via le protocole syslog.
Gérer les comptes utilisateurs et l'authentification unique (SSO)
La gestion centralisée des comptes permet de les stocker dans un seul annuaire, d'appliquer des règles uniformes pour les mots de passe et de désactiver rapidement l'accès lorsqu'un employé quitte l'entreprise.
Selon la version installée et sa configuration, Bitrix24 On-Premise propose les outils de base suivants :
-
Intégration avec Active Directory et LDAP.
Active Directory et les autres services d'annuaire utilisant le protocole LDAP stockent les comptes des employés de l'entreprise.
Bitrix24 se connecte à cet annuaire pour synchroniser les comptes des employés et, si nécessaire, la structure de l'entreprise.
Intégration de Bitrix24 avec Active Directory et LDAP (en anglais) - Connexion automatique via le domaine (NTLM). Un employé déjà connecté à son ordinateur professionnel avec un compte de domaine accède à Bitrix24 sans saisir de nouveau son mot de passe.
- Authentification en deux étapes.
Pour d'autres modes de connexion, par exemple via un service d'authentification unique d'entreprise, des solutions prêtes à l'emploi sont disponibles sur le Market.
Gérer les appareils mobiles (MDM)
L'application mobile Bitrix24 est un outil de travail à part entière, au même titre qu'un ordinateur professionnel : elle donne accès aux échanges, aux documents, aux tâches et aux données CRM. Il est donc important de protéger le smartphone. Utilisez pour cela des outils de gestion des appareils mobiles (MDM).
Les outils MDM permettent de réaliser les actions suivantes :
- interdire le transfert des données professionnelles vers des applications personnelles ;
- exclure les données professionnelles des sauvegardes de l'appareil ;
- révoquer l'accès en cas de perte de l'appareil : supprimer les paramètres de connexion sécurisée au réseau de l'entreprise (VPN) et les certificats, puis mettre fin aux sessions ;
- ne conserver sur l'appareil professionnel que Bitrix24 et les applications nécessaires, par exemple l'appareil photo et une application de lecture de documents.
Les règles MDM se configurent séparément pour chaque groupe d'appareils : appareils personnels des employés, téléphones professionnels et terminaux partagés.
Le MDM ne remplace pas les paramètres de Bitrix24.
Même si seul Bitrix24 est installé sur le téléphone, vous devez configurer les droits d'accès dans l'application.
Protection des données dans l'application mobile Bitrix24
Protéger les développements spécifiques
Si Bitrix24 comprend des développements spécifiques, vous devez également les protéger.
Utilisez les outils de sécurité intégrés à Bitrix Framework, la plateforme sur laquelle repose Bitrix24.
Ils aident à prévenir les attaques classiques, par exemple les tentatives d'injection de code malveillant dans les pages ou les requêtes vers la base de données.
Sécurité dans Bitrix Framework (en anglais)
Connecter des outils de protection
La mise en place d'outils de protection externes est un projet à part entière.
La configuration dépend de la version et de l'édition de Bitrix24, du réseau, des intégrations et des capacités de l'outil choisi.
Il est préférable de définir cette configuration avec un partenaire Bitrix24 qui connaît bien ces outils et Bitrix24.
Vous pouvez trouver un partenaire dans le catalogue : dans le filtre Type de produit, sélectionnez Version On-Premise.
Choisir un partenaire de mise en œuvre
Étapes de mise en place des outils de protection :
- Rassemblez les informations de base pour le partenaire. Précisez qui se connecte à Bitrix24 et d'où : depuis Internet ou le réseau interne. Dressez la liste des données importantes pour l'entreprise et des intégrations en place.
- Choisissez les outils de protection avec le partenaire. Il comparera les capacités des solutions aux exigences de l'entreprise et proposera les plus adaptées.
- Concevez l'intégration. Le partenaire doit tenir compte des spécificités de votre environnement informatique, de la configuration des composants système, des exigences réglementaires et de la documentation interne sur la sécurité de l'information.
- Testez la solution. Vérifiez que les outils de protection ne bloquent pas les actions nécessaires et ne ralentissent pas Bitrix24. Par exemple, il est conseillé de laisser le WAF en mode de surveillance pendant plusieurs semaines pour examiner tous les faux positifs. En l'absence de serveur de test, définissez avec le partenaire l'environnement dans lequel effectuer ces tests.
- Déployez la solution en environnement de production. Ajustez régulièrement les paramètres et les règles de fonctionnement des outils de protection lorsque l'infrastructure informatique évolue.
À l'issue du projet, vous devez disposer d'une documentation décrivant la configuration des outils de protection, des résultats des tests et des instructions destinées aux administrateurs.
Résumé
- Vous pouvez ajouter des outils de protection externes à la version On-Premise de Bitrix24 : WAF, antivirus, DLP, SIEM et MDM. Ils vérifient les requêtes et les fichiers, préviennent les fuites de données, collectent les événements de sécurité et protègent les appareils mobiles.
- Les outils externes complètent les mises à jour de Bitrix24, les droits d'accès et les outils intégrés, par exemple le filtre proactif, mais ne les remplacent pas.
- Commencez par utiliser le WAF en mode de surveillance pour détecter les faux positifs avant de bloquer les requêtes.
- Selon la version installée et sa configuration, Bitrix24 On-Premise propose déjà une intégration avec Active Directory et LDAP, la connexion via le domaine et l'authentification en deux étapes. D'autres modes de connexion peuvent être ajoutés via des solutions du Market.
- Protégez vos développements spécifiques avec les outils intégrés de Bitrix Framework.
- La mise en place d'outils de protection est un projet à part entière. Il est préférable de définir la configuration avec un partenaire Bitrix24 et de la tester avant le déploiement en environnement de production.