
Alaio Vibecode utilise les données de votre Bitrix24, comme les transactions, les informations clients, les documents et les conversations. Plusieurs mécanismes de sécurité protègent ces données :
- Les serveurs Black Hole ne sont pas accessibles directement depuis Internet.
- Vous pouvez définir qui a accès à chaque application.
- Les clés d’accès permettent de limiter les autorisations accordées aux applications.
- Vous pouvez révoquer les accès à tout moment.
Dans cet article, découvrez :
Comment Alaio Vibecode protège les données
Serveurs isolés des accès externes
Les applications fonctionnent sur des serveurs Black Hole. Ces serveurs n’ont pas d’adresse IP publique et n’acceptent aucune connexion entrante depuis Internet. Ils ne peuvent donc pas être détectés directement par un scanner réseau ni attaqués via des ports ouverts.
Serveurs Black Hole
Cette protection n’empêche toutefois pas l’utilisation abusive d’une clé compromise. Ne partagez jamais vos clés dans des pages publiques, des chats partagés ou des documents accessibles à d’autres personnes.
Un accès configurable pour chaque application
Vous choisissez qui peut ouvrir chaque application :
- vous uniquement, en tant que propriétaire ;
- employés ou service sélectionnés ;
- tous les employés de votre compte Bitrix24 ;
- tous les utilisateurs authentifiés ;
- toute personne disposant d’un lien public.
Si l’application nécessite une authentification, Alaio Vibecode vérifie les droits de l’utilisateur avant de lui donner accès.
Des clés adaptées à chaque usage
Les applications utilisent des clés pour accéder aux données Bitrix24. Chaque type de clé répond à un besoin précis et permet de limiter les autorisations accordées.
Si une clé est compromise, vous pouvez la désactiver sans affecter les autres clés.
Les principaux types de clés sont :
- Clé API : permet à une application, un bot ou une intégration serveur d’accéder aux données Bitrix24 avec les droits du propriétaire de la clé.
- Clé d’authentification : permet à une application d’accéder aux données avec les droits de l’employé connecté, et non ceux du propriétaire de l’application.
- Clé de gestion : permet à un script de créer, consulter, remplacer et désactiver des clés API. Elle ne donne pas accès aux transactions, aux tâches, aux messages ni aux autres données Bitrix24.
Clés d’accès dans Alaio Vibecode
Des accès révocables à tout moment
Vous pouvez désactiver une clé, retirer l’accès d’un employé ou supprimer une application à tout moment.
Par exemple, si :
- une clé a été partagée par erreur dans un espace public ou une conversation ;
- un employé quitte l’entreprise ou change de rôle ;
- une application n’est plus utilisée et vous souhaitez libérer des ressources.
Lorsque vous remplacez une clé, l’ancienne reste valide pendant 24 heures au maximum. Profitez de ce délai pour mettre à jour les intégrations externes.
Lorsque vous bloquez une clé, elle cesse immédiatement de fonctionner, sans période de transition. Vous devez alors mettre à jour la clé dans l’application et redémarrer celle-ci.
Fermer l’accès à un serveur dans Alaio Vibecode
Un accès contrôlé aux données Bitrix24
Lorsqu’une application hébergée sur un serveur Black Hole a besoin de données Bitrix24 :
- Elle envoie une requête à l’API Alaio Vibecode.
- La plateforme vérifie la clé d’accès et les autorisations associées.
- Si la requête est autorisée, elle la transmet à Bitrix24.
- Bitrix24 renvoie les données demandées à l’application via Alaio Vibecode.
L’application peut uniquement consulter les données et effectuer les actions autorisées par la clé.
La manière dont les données reçues sont ensuite utilisées ou stockées dépend du code de l’application et des services externes qui y sont connectés.
Que faire si une clé API a été compromise ?
Si vous pensez qu’une clé API a été compromise, désactivez-la immédiatement. Toutes les requêtes effectuées avec cette clé seront alors refusées.
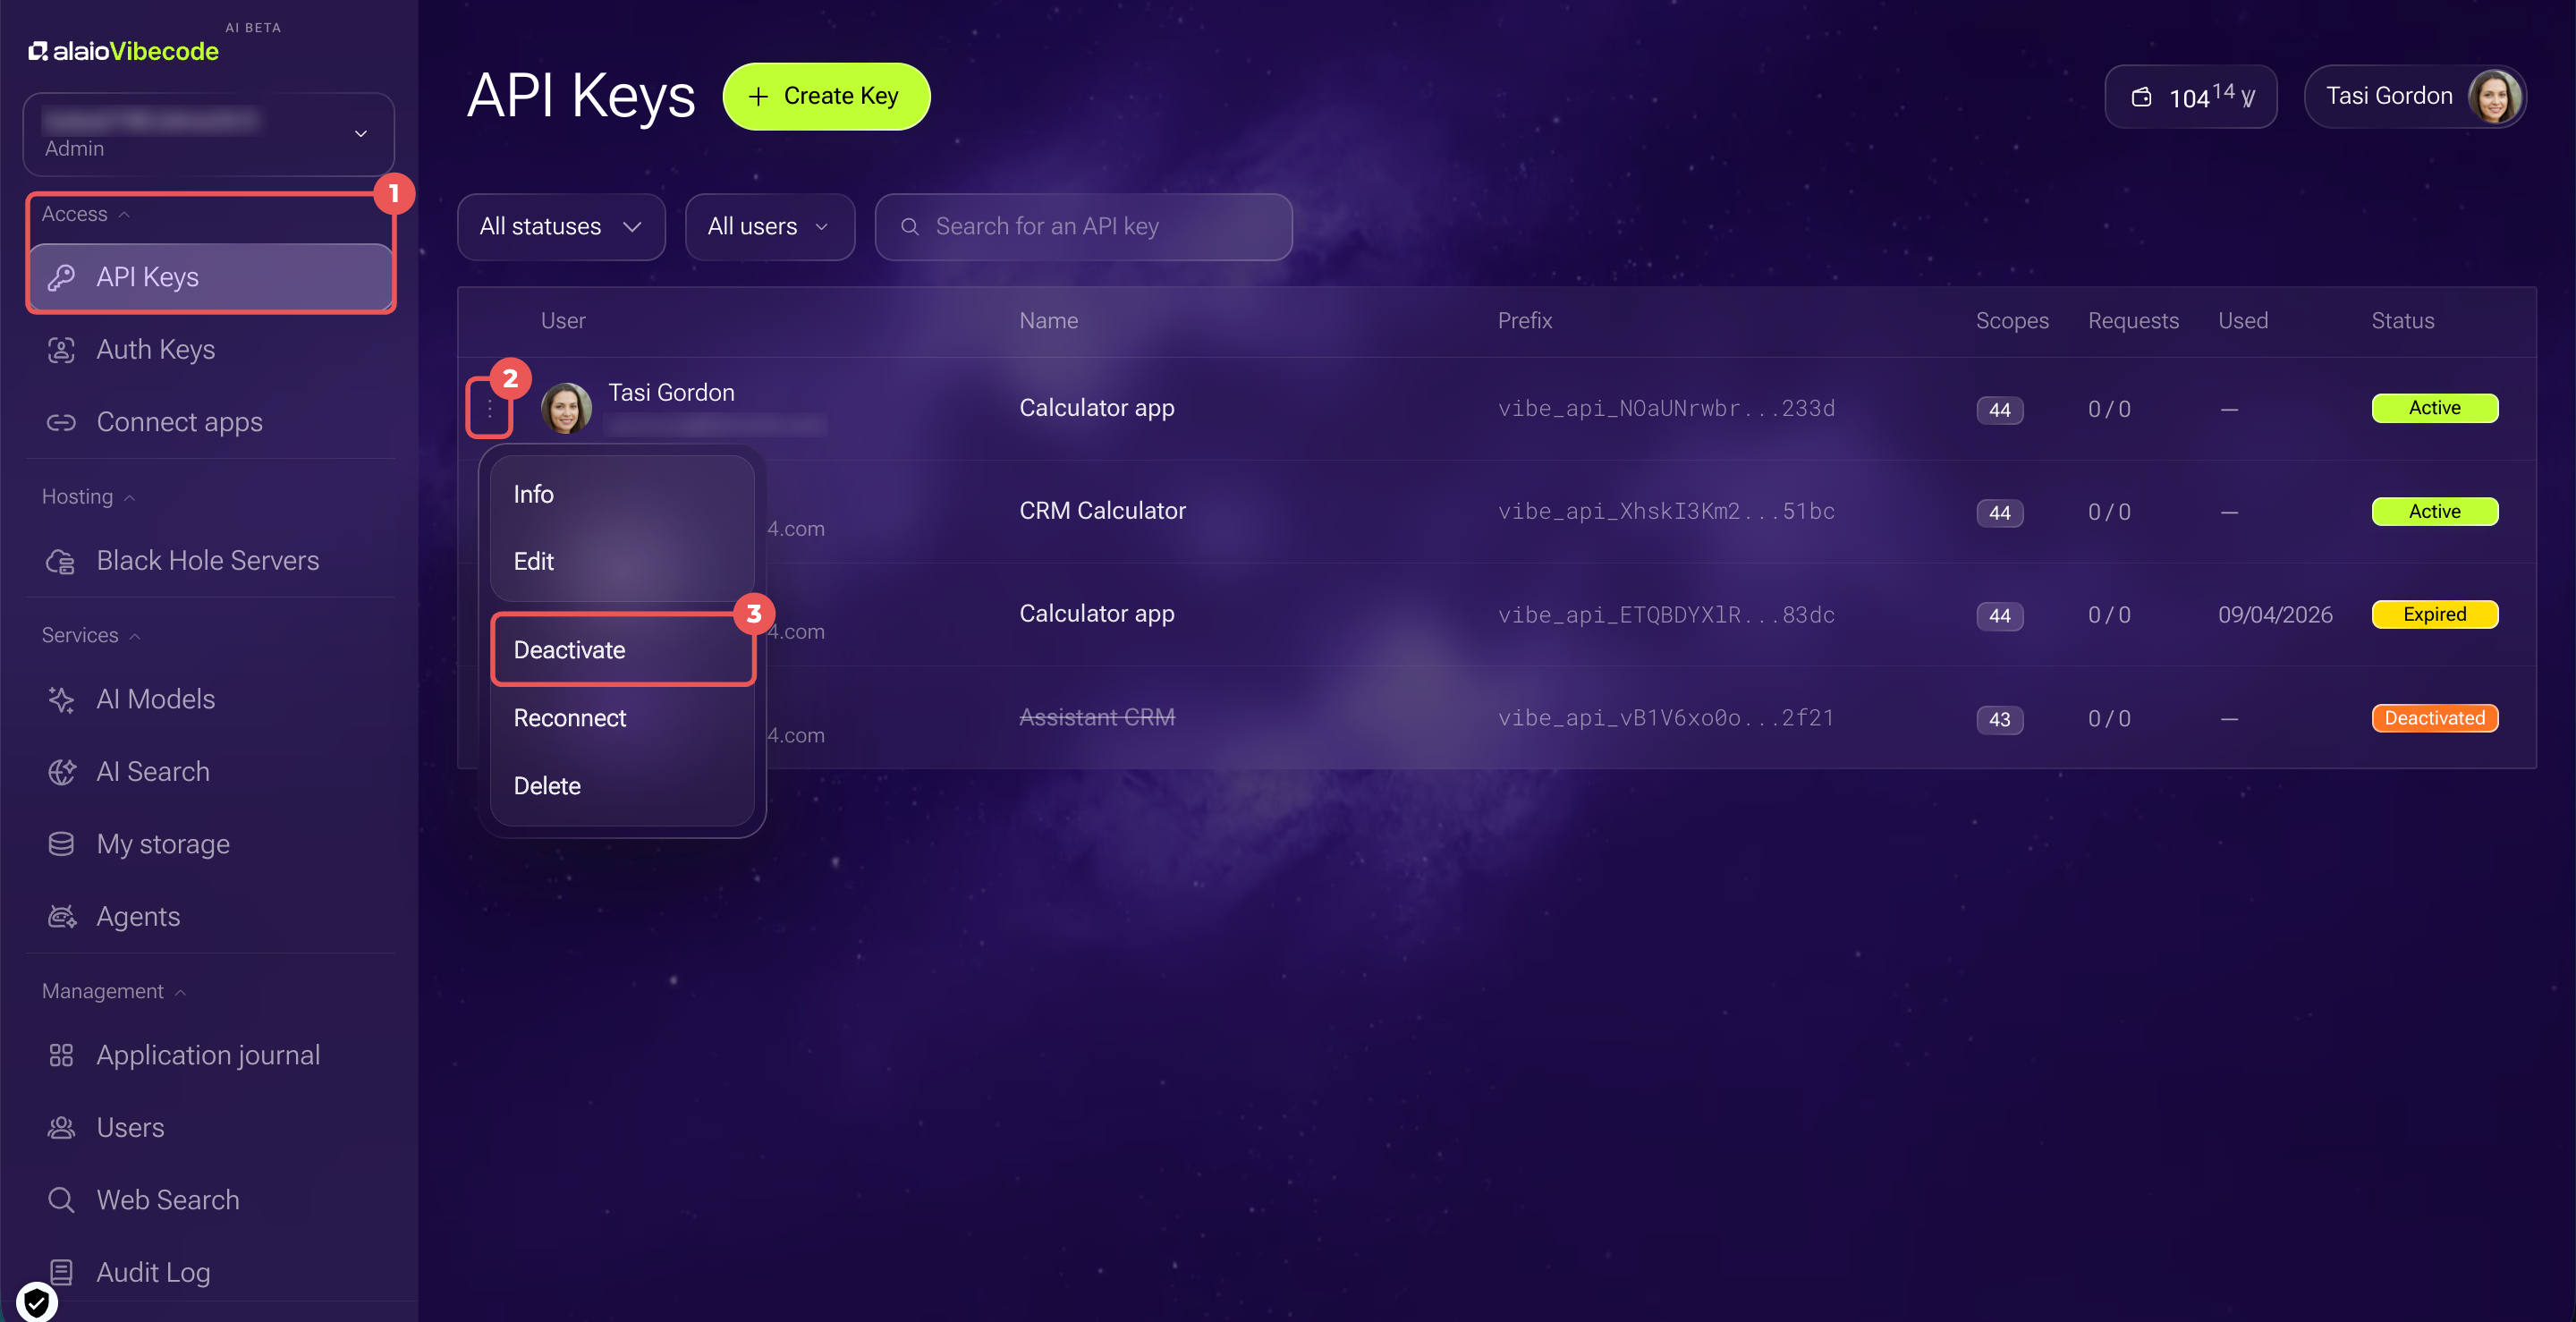
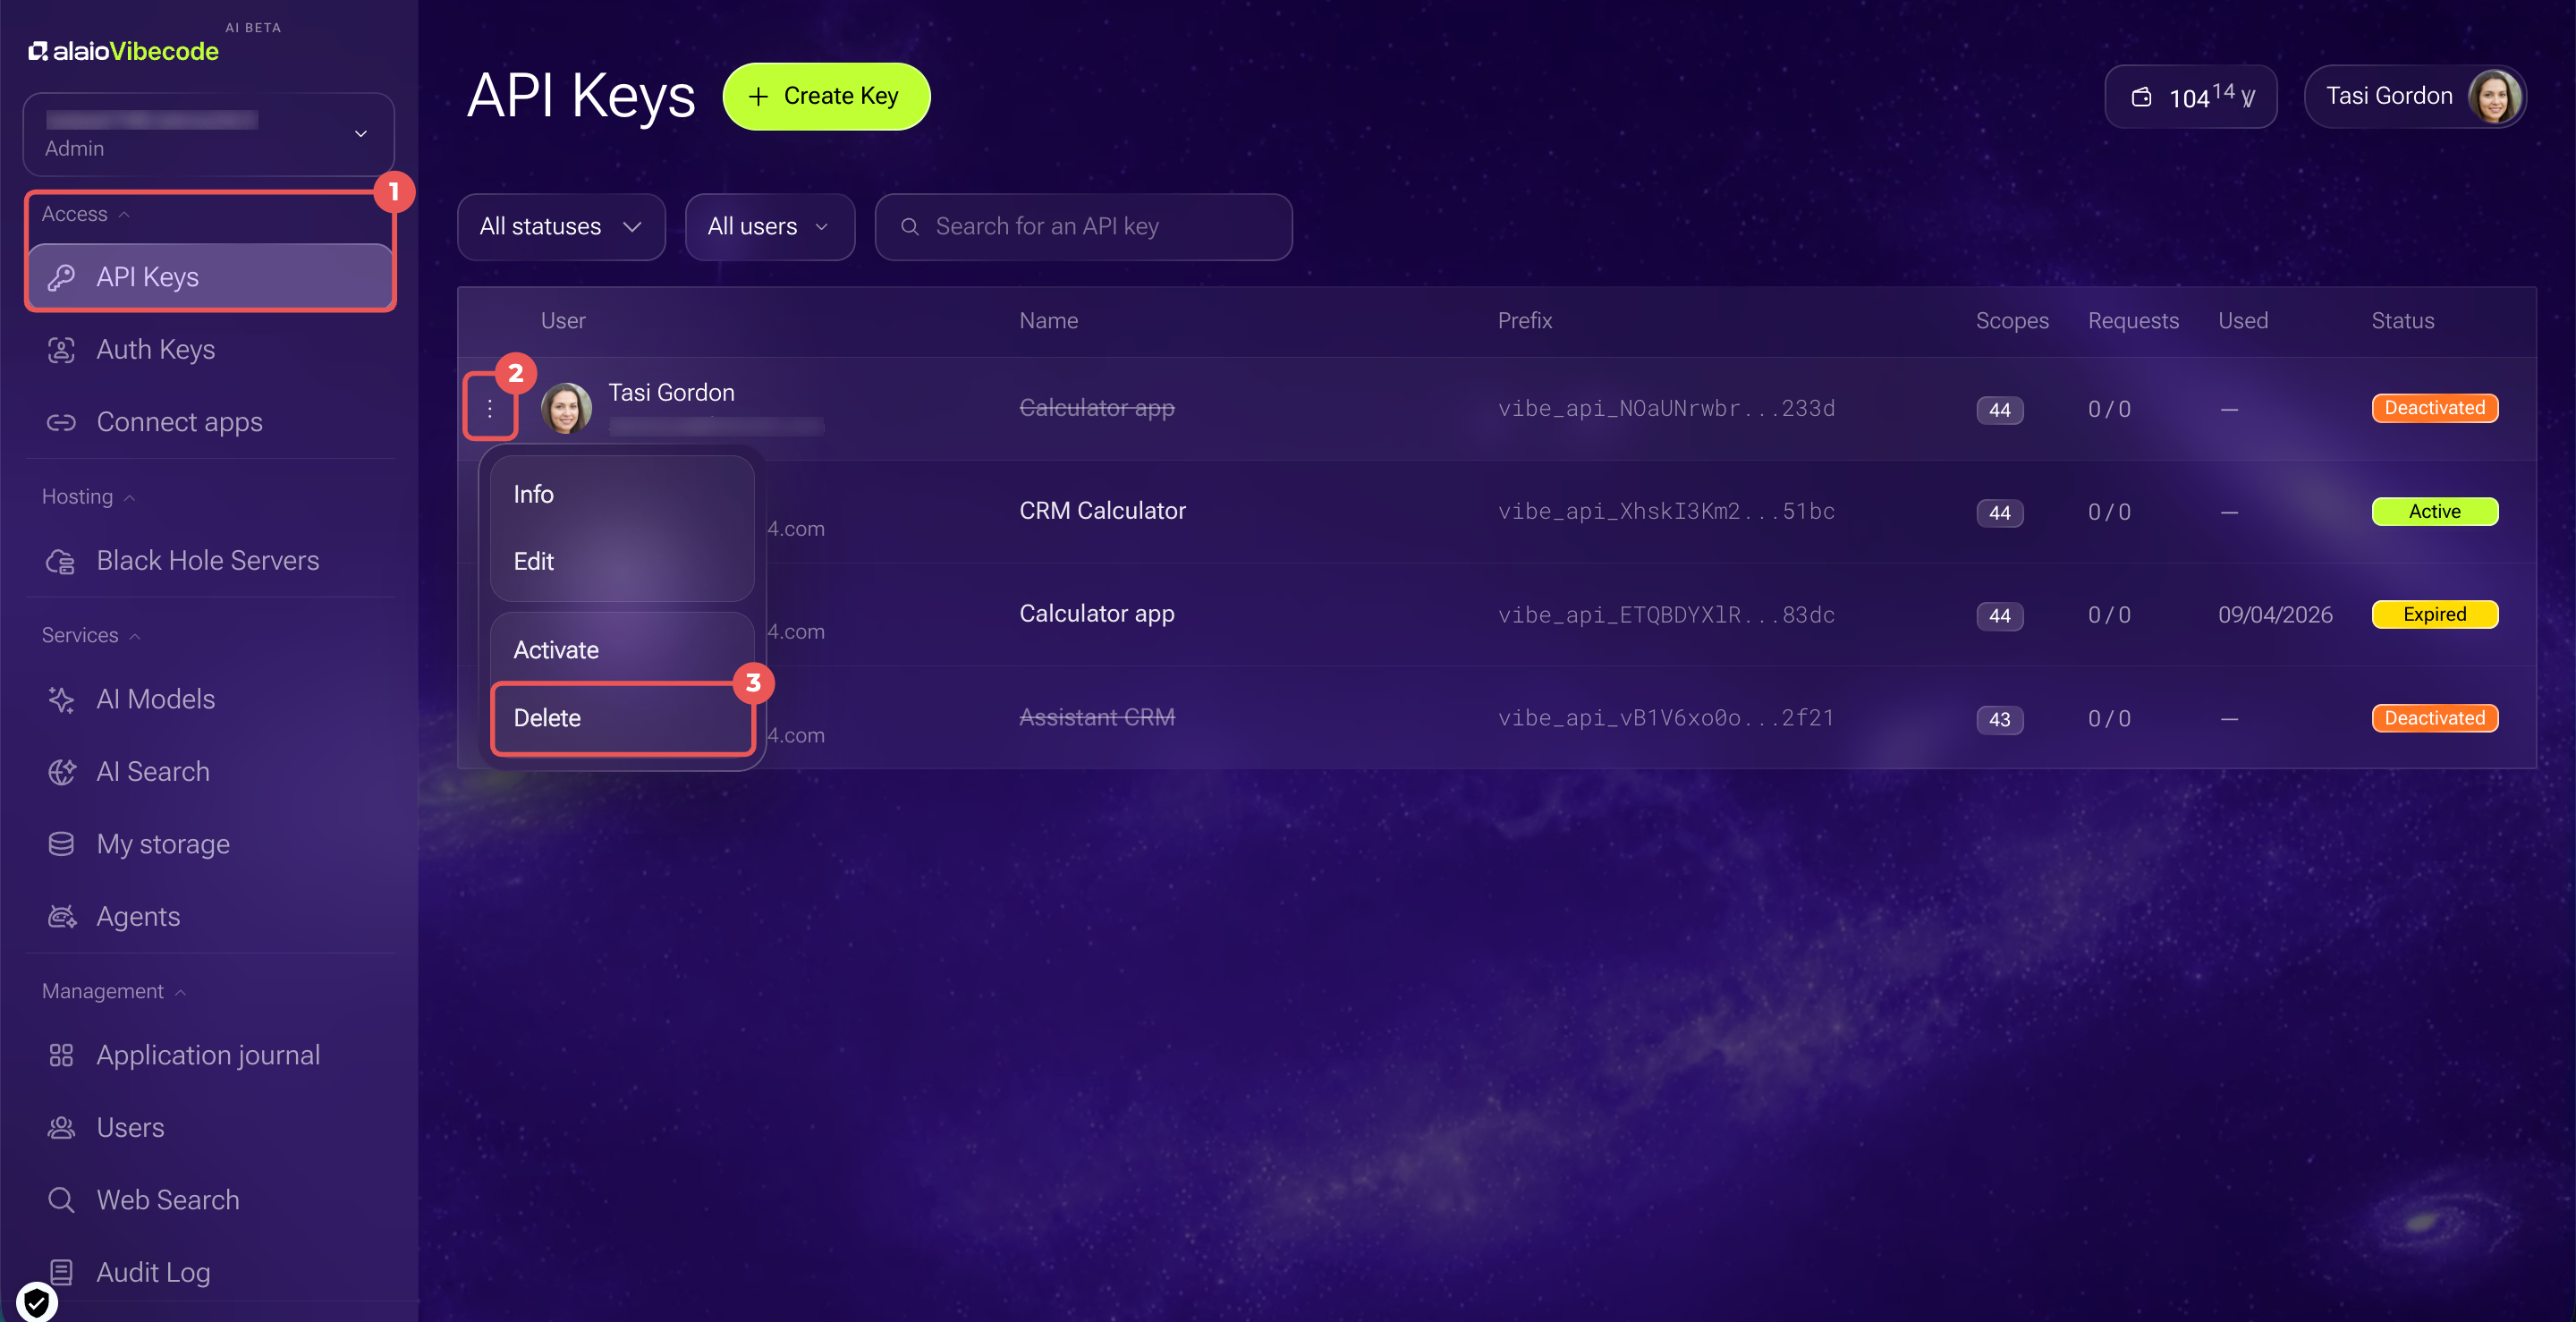
- Ouvrez la section Accès > Clés API.
- Retrouvez la clé concernée à l’aide de son nom, du nom de l’utilisateur ou de son préfixe.
- Cliquez sur l'icône à trois points (...) à côté de la clé et sélectionnez Désactiver.
Réactiver une clé. Si vous devez réutiliser la clé, cliquez sur l'icône à trois points (...) à côté de celle-ci, puis sélectionnez Activer.
Supprimer une clé. Si vous n’en avez plus besoin, cliquez sur l'icône à trois points (...) à côté de celle-ci, puis sélectionnez Supprimer.
Si la clé est associée à des serveurs, agents ou bots actifs, vous devez d’abord les associer à une autre clé. Sinon, vous ne pourrez pas la supprimer.
Résumé
- Alaio Vibecode protège les données de votre Bitrix24 grâce à plusieurs mécanismes de sécurité.
- Les applications fonctionnent sur des serveurs Black Hole sans adresse IP publique, qui n’acceptent aucune connexion entrante depuis Internet.
- Vous pouvez définir qui a accès à chaque application : vous uniquement, certains employés ou toute personne disposant d’un lien public.
- Les applications utilisent différents types de clés selon leurs besoins : clé API, clé d’authentification ou clé de gestion.
- L’accès aux données Bitrix24 passe par l’API Alaio Vibecode, qui vérifie les autorisations de chaque requête. L’utilisation et le stockage des données reçues dépendent ensuite du code de l’application.
- Si une clé est compromise, désactivez-la dans la section Accès > Clés API. Vous pouvez ensuite la réactiver ou la supprimer.